
En octobre dernier, une cyberattaque visant les régulateurs de froid du fabricant danois Danfoss a frappé plusieurs centaines de supermarchés en France, entraînant la destruction de rayons entiers de produits frais et surgelés. L’incident ravive les inquiétudes autour de la sécurité des équipements connectés, toujours plus nombreux dans les magasins. par Cécile Buffard
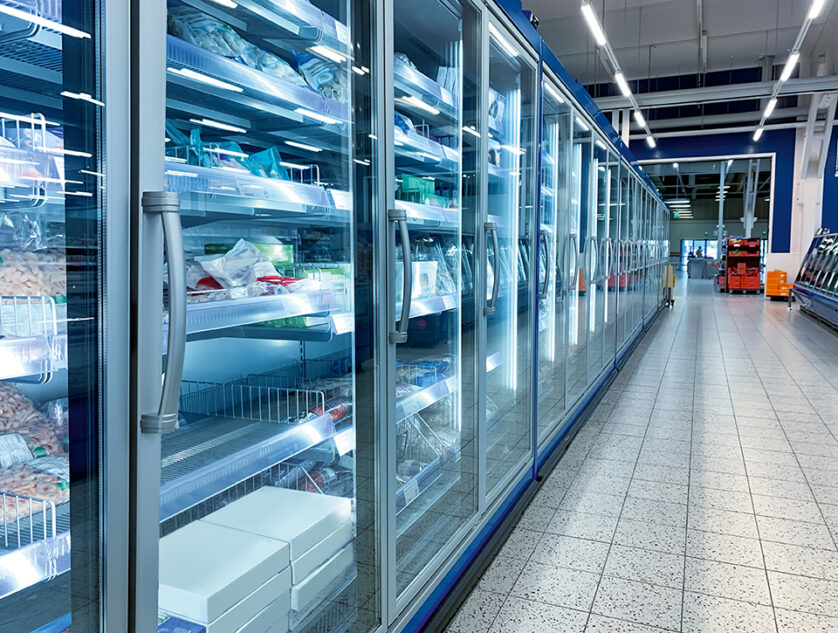
Dans la nuit du dimanche 11 au lundi 12 octobre, les consignes de température des meubles et chambres froides ainsi que des centrales frigorifiques ont été modifiées à distance. Les pirates ont détourné la fonction de dégivrage en la maintenant activée en continu, portant certains équipements jusqu’à 50 °C pendant plusieurs heures. Dans de nombreux magasins, les alarmes auraient été neutralisées, empêchant le déclenchement des astreintes. Au matin, les équipes ont découvert des produits surgelés décongelés ainsi que des rayons de boucherie et de crèmerie devenus impropres à la vente. Les magasins Intermarché et Netto ont été les plus touchés. Système U, E.Leclerc, Monoprix et Carrefour figurent également parmi les victimes, ce dernier ayant confirmé que 80 de ses établissements étaient concernés. Les pertes atteindraient plusieurs centaines de milliers d’euros pour certains points de vente et plusieurs millions d’euros au total, selon le parquet de Paris. Celui-ci a ouvert une enquête, confiée à l’Office anticybercriminalité (OFAC), et fait également état de départs de feu. L’ANSSI a été saisie. Dominique Schelcher, PDG de la Coopérative U,